Aktuelles

Cookie-Banner 2026: Ein notwendiges Update

Von | Allgemein


Cookie-Banner gehören inzwischen zum Alltag im Internet. Für Unternehmen wirken sie häufig wie ein notwendiges Übel: Ein Consent-Management-Tool wird eingerichtet, einige Kategorien werden definiert und damit scheint das Thema Datenschutz erledigt.


Ganz so einfach ist es allerdings nicht. Die datenschutzrechtlichen Anforderungen an Cookies und ähnliche Tracking-Technologien haben sich in den vergangenen Jahren deutlich weiterentwickelt. Heute geht es nicht mehr nur darum, ob eine Einwilligung eingeholt wird, sondern auch darum, wie die Entscheidung gestaltet wird, welche Informationen bereitgestellt werden und ob die tatsächliche Technik zur Datenschutzerklärung und zur internen Datenschutzdokumentation passt.


Planet49: Der Ausgangspunkt

Ein wichtiger Meilenstein war das Urteil des Europäischen Gerichtshofs im Fall „Planet49“ vom 1. Oktober 2019.


Der EuGH stellte klar, dass eine wirksame Einwilligung eine aktive Handlung voraussetzt. Ein bereits vorausgewähltes Kästchen, das nur abgewählt werden kann, genügt nicht. Gleichzeitig konkretisierte der Gerichtshof die Informationspflichten: Nutzer müssen insbesondere darüber informiert werden, wie lange Cookies funktionieren und ob Dritte auf diese zugreifen können.


Damit war ein wichtiger Grundsatz etabliert: Keine Einwilligung durch Schweigen oder voreingestellte Zustimmung.


Seitdem hat sich die Diskussion allerdings weiterentwickelt.


Ablehnen muss ebenso einfach sein wie Akzeptieren Heute steht zunehmend die Frage im Mittelpunkt, ob tatsächlich eine freiwillige Entscheidung möglich ist.

Problematisch sind beispielsweise Cookie-Banner, bei denen „Alle akzeptieren“ prominent auf der ersten Ebene erscheint, während „Alle ablehnen“ erst über mehrere Untermenüs erreichbar ist.


Die österreichische Datenschutzbehörde und die österreichische Rechtsprechung haben diese Anforderungen inzwischen deutlich konkretisiert. Die Ablehnung einer Einwilligung darf grundsätzlich nicht wesentlich aufwendiger sein als deren Erteilung.


Aus praktischer Sicht bedeutet das: „Alle akzeptieren“ und „Nur notwendige Cookies“ beziehungsweise „Alle ablehnen“ sollten bereits auf der ersten Ebene leicht zugänglich sein.


Auch die optische Gestaltung gewinnt an Bedeutung. Farbe, Kontrast, Größe und Position eines Buttons können beeinflussen, ob tatsächlich eine freie Entscheidung vorliegt. Eine allgemeine Vorgabe, wonach beide Buttons exakt gleich aussehen müssen, besteht zwar nicht. Eine Gestaltung, die Zustimmung deutlich attraktiver macht als Ablehnung, birgt jedoch zunehmende rechtliche Risiken.


Nicht nur Cookies sind betroffen Der Begriff „Cookie-Banner“ greift technisch inzwischen zu kurz.

Datenschutz- und ePrivacy-Recht können auch andere Technologien erfassen, beispielsweise:


  • Local Storage
  • Tracking-Pixel
  • Gerätekennungen
  • SDKs
  • URL-Tracking
  • bestimmte IP-basierte Trackingverfahren oder
  • Device Fingerprinting.


Der Europäische Datenschutzausschuss hat den technologieoffenen Ansatz zuletzt weiter konkretisiert. Die praktische Konsequenz lautet: „Cookieless Tracking“ bedeutet nicht automatisch „einwilligungsfreies Tracking“. Entscheidend ist nicht der technische Name einer Lösung, sondern was auf dem Endgerät gespeichert oder ausgelesen wird und welche Daten anschließend verarbeitet werden.


Welche Informationen müssen bereitgestellt werden?

Ein häufiger Fehler besteht darin, den Cookie-Banner entweder zu knapp oder viel zu technisch zu gestalten.


Ein Hinweis wie „Diese Website verwendet Cookies, um das Nutzererlebnis zu verbessern“ reicht für eine informierte Einwilligung in der Regel nicht aus. Nach der österreichischen Datenschutzbehörde sollten auf der ersten Ebene jedenfalls die wesentlichen Informationen enthalten sein. Dazu gehören insbesondere:


  • der Verantwortliche
  • die konkreten Zwecke der Verarbeitung
  • die Rechtsgrundlage
  • ein Hinweis auf die Widerrufbarkeit der Einwilligung sowie
  • eine leicht erreichbare Möglichkeit, weiterführende Informationen aufzurufen.


Nicht jede Detailinformation muss bereits in der ersten Ansicht stehen. Ein Mehrebenen-Modell ist grundsätzlich zulässig und sinnvoll. Auf einer zweiten Ebene beziehungsweise in der Datenschutzerklärung sollten die Informationen detaillierter werden. Dazu zählen insbesondere:


  • eingesetzte Dienste beziehungsweise Technologien
  • konkrete Zwecke
  • Kategorien verarbeiteter Daten
  • Anbieter und Empfänger
  • Speicherdauer beziehungsweise Cookie-Laufzeit
  • mögliche Drittlandübermittlungen
  • Rechtsgrundlagen und
  • Widerrufs- sowie Betroffenenrechte.


Auch Planet49 bleibt an dieser Stelle relevant: Der EuGH verlangte ausdrücklich Informationen über die Funktionsdauer der Cookies und darüber, ob Dritte Zugriff erhalten können.


Eine technische Liste sämtlicher Cookies kann dabei hilfreich sein. Eine gesetzliche Verpflichtung, Informationen zwingend in Form einer umfangreichen Cookie-Tabelle aufzubereiten, besteht jedoch nicht. Entscheidend bleibt, dass die Information klar, vollständig und verständlich ist.


„Technisch notwendig“ ist nicht gleich „wirtschaftlich sinnvoll“ Ein weiterer häufiger Irrtum betrifft sogenannte notwendige Cookies.

Für Technologien, die unbedingt erforderlich sind, damit ein ausdrücklich gewünschter Dienst technisch funktioniert, kann eine Einwilligung entbehrlich sein. Typische Beispiele können Warenkorb-, Login- oder bestimmte Session-Funktionen sein.


Webanalyse, personalisierte Werbung, Social-Media-Tracking oder Conversion Tracking gelten dagegen nicht allein deshalb als notwendig, weil sie wirtschaftlich nützlich sind. Der Grundsatz lautet daher:


Nicht der wirtschaftliche Nutzen entscheidet über die Notwendigkeit, sondern die technische Erforderlichkeit für den konkret gewünschten Dienst.


Der Cookie-Banner ist nur die Spitze des Eisbergs

Gerade für KMU ist ein weiterer Punkt besonders wichtig: Der Cookie-Banner darf nicht isoliert betrachtet werden.


Vier Ebenen sollten miteinander übereinstimmen:


1. Technische Realität

Welche Dienste werden tatsächlich geladen? Welche Daten verlassen die Website? Startet ein Tracking bereits vor der Einwilligung?


2. Cookie- beziehungsweise Consent-Banner

Welche Dienste werden angezeigt? Welche Zwecke werden beschrieben? Welche Auswahlmöglichkeiten bestehen?


3. Datenschutzerklärung

Sind die eingesetzten Dienste, Zwecke, Rechtsgrundlagen, Empfänger, Drittlandtransfers und Speicherdauern korrekt beschrieben?


4. Verzeichnis von Verarbeitungstätigkeiten

Sind die entsprechenden Verarbeitungsvorgänge auch intern nach Art. 30 DSGVO dokumentiert?

Ein Unternehmen kann daher einen formal gut gestalteten Banner besitzen und trotzdem datenschutzrechtliche Probleme haben.


Ein typisches Beispiel:


Google Analytics wird neu eingebunden. Das Consent-Management-Tool enthält bereits die entsprechende Kategorie. Die Datenschutzerklärung wurde jedoch seit zwei Jahren nicht aktualisiert und im Verzeichnis der Verarbeitungstätigkeiten findet sich keine Webanalyse. Gleichzeitig lädt das Analyse-Skript aufgrund einer fehlerhaften technischen Konfiguration bereits vor der Einwilligung.


Der Banner allein löst keines dieser Probleme.


Ein einfacher KMU-Praxischeck Für eine erste interne Überprüfung reichen oft bereits einige grundlegende Fragen:

1. Welche Dienste lädt die Website tatsächlich?


Nicht nur sichtbare Cookies betrachten, sondern auch externe Skripte, Pixel, Fonts, Videos, Analyse- und Marketingdienste.


2. Welche Dienste starten bereits vor einer Entscheidung im Cookie-Banner?

Vor der Einwilligung sollten grundsätzlich nur unbedingt notwendige Technologien aktiv sein.


3. Sind Akzeptieren und Ablehnen gleich einfach erreichbar?

Ein Ablehnen-Button sollte nicht hinter mehreren Ebenen versteckt sein.


4. Sind die Zwecke verständlich beschrieben?

Begriffe wie „Optimierung“ oder „Verbesserung des Nutzererlebnisses“ können allein zu unbestimmt sein.


5. Stimmen Banner und Datenschutzerklärung überein?

Dienste, Zwecke, Anbieter und Rechtsgrundlagen sollten konsistent dargestellt sein.


6. Passt die Website zum Verzeichnis der Verarbeitungstätigkeiten?

Webanalyse, Online-Marketing oder externe Medien können eigene Verarbeitungstätigkeiten oder Teile einer übergeordneten Verarbeitungstätigkeit darstellen.


7. Funktioniert der Widerruf tatsächlich?

Eine einmal erteilte Einwilligung muss wieder leicht geändert oder widerrufen werden können.


Fazit: Seit Planet49 hat sich Cookie-Compliance deutlich weiterentwickelt.

Die entscheidende Frage lautet heute nicht mehr nur: „Gibt es einen Cookie-Banner?“


Viel wichtiger sind vier andere Fragen:


  • Besteht tatsächlich eine freie Wahl?
  • Werden ausreichend Informationen bereitgestellt?
  • Entspricht die technische Umsetzung dieser Entscheidung?
  • Und stimmen Cookie-Banner, Datenschutzerklärung und interne Datenschutzdokumentation miteinander überein?


Gerade für KMU liegt darin eine Chance. Statt den Cookie-Banner als isoliertes Pflichtprogramm zu betrachten, kann eine regelmäßige Website-Prüfung mit überschaubarem Aufwand mehrere Datenschutzanforderungen gleichzeitig abdecken. Denn ein guter Cookie-Banner ist nicht das Ziel. Er ist die sichtbare Oberfläche eines funktionierenden Datenschutzprozesses.


Melden Sie Sich gerne für weitere Infos oder eine Beratung!


Quellen und weiterführende Hinweise

  • Europäischer Gerichtshof, Urteil vom 1. Oktober 2019, C-673/17 – Planet49.
  • Österreichische Datenschutzbehörde, FAQ „Datenschutz & Cookies“, aktueller Stand abgerufen 31. August 2026.
  • Europäischer Datenschutzausschuss, Report of the work undertaken by the Cookie Banner Taskforce, 18. Januar 2023.
  • Europäischer Datenschutzausschuss, Guidelines 2/2023 on Technical Scope of Art. 5(3) of ePrivacy Directive, Version 2.0 vom 7. Oktober 2024.
  • Bundesverwaltungsgericht Österreich, Erkenntnis vom 31. Juli 2024, W108 2284491-1.
  • Verwaltungsgerichtshof Österreich, Beschluss vom 16. Januar 2025, Ra 2024/04/0424.
  • Datenschutz-Grundverordnung, insbesondere Art. 5 Abs. 2, Art. 7, Art. 13 und Art. 30 DSGVO.
  • Telekommunikationsgesetz 2021, insbesondere § 165 Abs. 3 TKG 2021.

Was das Klimagesetz für Ihr Unternehmen bedeuten wird

Von | Allgemein


Der Fahrplan zur Reduktion wird auf nationaler und Länderebene erstellt.


Ob es nun 2040, 2045 oder 2050 ist, ist eher ein politisches Geplänkel. Grundsätzlich ist zu sagen, dass der Fahrplan zur Reduktion auf nationaler und Länderebene erstellt wird. Dabei wird auf einzelbetriebliche Daten in der Regel nicht direkt, sondern über statistische Werte zugegriffen.


Die Basis sind statistische Rohdaten der gesamten Wirtschaft. (Wie viel Braunkohle wird verbrannt, wie viel Zement produziert, wie viel Benzin verkauft – hier fließen Ihre Unternehmensdaten indirekt ein). Diese statistischen Daten werden dann mit wissenschaftlich fundierten Emissionsfaktoren in CO2 Äquivalente umgerechnet (inkludiert auch andere Treibhausgase als CO2). So entsteht die nationale CO2-Bilanz.


Für die Berichterstattung nach Europa gibt es dann europäische Berichtsnormen (Common Reporting Table – CRT) für jeden Sektor. In dieser Norm stehen genau, welche Verbräuche in diesem Sektor zu berücksichtigen sind. Also werden etwa beim verarbeitenden Gewerbe, Bau, Industrie die Verbräuche von: Treibstoffen, Stahl/Metalle, Chemikalien, Papier/Karton, Lebensmittel, Mineralien, u.a. herangezogen.


Und hier wird es für Ihr Unternehmen oder Ihre Organisation interessant: Damit die nationalen oder Länderverbräuche gemäß dem Fahrplan laut Klimagesetz sinken, wird es nationale und länderspezifische politische Maßnahmen brauchen. Subventionen zum einen und regulierende Gesetze, die den Fokus auf der CO2 Emission haben, zum anderen.


Und genau dort wird Ihr Unternehmen oder Ihre Organisation auf die eine oder andere Weise betroffen sein. Stellen Sie sich rechtzeitig auf striktere Regulatorien ein, je nachdem, wie weit das Bundesland oder der Bundesstaat hinter dem Fahrplan herhinken.


Ein verpflichtender betrieblicher CO2-Fußabdruck (Corporate Carbon Footprint), der mit dem Jahresabschluss gemeinsam zu erstellen und einzureichen ist, wird hier meines Erachtens eine notwendige Basis (etwa ab 2030) sein. Konkrete Maßnahmen für die genannten Verbräuche sind dann eher später zu erwarten. Je früher Sie sich mit dem Thema betrieblich auseinandersetzen und eventuell mit den einfachen Veränderungen beginnen, umso mehr Zeit haben Sie für die etwas schwierigeren.


Werfen wir abschließend noch einen Blick auf das deutsche Klimaschutzgesetz KSG, das seit 2019 gilt und 2021 nochmal verändert wurde. Es umfasst im Sektor Industrie „die Verbrennung von Brennstoffen im verarbeitenden Gewerbe, der Bauwirtschaft, bei Industrieprozessen und bei der Produktverwendung“ (Anhang 1), daneben auch noch die Sektoren Energiewirtschaft, Gebäude, Verkehr, Landwirtschaft, Abfallwirtschaft und Landnutzung mit eigenen Fahrplänen.


Für den Sektor Industrie inkl. Gewerbe und Bau werden dann im Klimafahrplan jährliche maximale Emissionsmengen vorgegeben. In Deutschland z.B. von 149 Mio. t CO2e im Jahr 2026 bis 118 Mio. t in 2030 und dann jährliche Werte bis man schließlich 2040 bei 88% Reduktion zum Referenzwert aus 1990 anlangt. Deutschland hat sich auf Klimaneutralität in 2045 geeinigt, doch diese Jahreszahl ist in Wirklichkeit nicht entscheidend.


Entscheidend ist, dass das Thema betriebliche Nachhaltigkeit auch für KMU nicht weggeht. Auch wenn Berichtspflichten und Lieferketten stark abgeschwächt wurden, so wird das Thema Emissionen mit dem Klimagesetz in den Vordergrund rücken. Bereiten Sie sich rechtzeitig darauf vor, noch haben Sie vielleicht sogar die Möglichkeit, sich proaktiv zu positionieren und mit dem Thema Nachhaltigkeit bei Kund:innen zu punkten.


Bereiten Sie sich rechtzeitig auf die Veränderungen vor.

Wir unterstützen Sie gerne bei der Umsetzung.

Energiesparen durch weiße Dächer

Von | Aktuelle Informationen, Aktuelle Informationen, Aktuelle Informationen, Aktuelle Informationen, Nachhaltigkeit, Nachhaltigkeit


Es ist zwar nicht mehr ganz neu, aber aktuell könnten wir sie wohl alle brauchen. (Spezielle) weiße Dächer.


Sie können bis zu 15% der Energie einsparen, die Sie für die Gebäudekühlung benötigen. Dazu senken sie die Umgebungstemperatung und reduzieren sogar (minimal) den Klimawandel. Wie das geht, zeigen aktuelle Studien.


2022 hat die US Universität Purdue ein besonderes Weiß entwickelt, das unter dem Stichwort „Cool Roof Farbe“ mittlerweile im Markt erhältlich ist. Es ist ein besonderes Weiß, das bis zu 98% des kurzwelligen Sonnenlichts (sichtbar und Infrarot) reflektiert. Ein dunkles Dach im Vergleich speichert bis zu 90%! Dadurch wird wesentlich weniger Energie als langwellige Infrarotstrahlung im Baukörper gespeichert und als Wärme in die Räume darunter, aber auch in die direkte Umgebung abgegeben. Da die meiste Energie wieder reflektiert wird, reduziert diese Maßnahme nicht nur die Temperaturen im Gebäude und um das Gebäude, sondern hat sogar einen leichten positiven (= weniger erhitzenden) Klimaeffekt.


Doch nicht jede weiße Farbe ist dafür geeignet. Sie brauchen eine Farbe mit einem Solar Reflectance oder Albedo Index von mindestens 0,85. Dann werden 85% der kurzwelligen Strahlen reflektiert und damit auch ein erheblicher Anteil der Infrarotstrahlen, die nicht sichtbar sind, aber etwa 50% der Energie des Sonnenlichts enthalten. Herkömmliche weiße Farbe kann auch einen Albedo Index von 0,6 haben und damit trotz der blanken Farbe ein großer Teil der Energie im Baukörper gespeichert und in Wärme umgewandelt. Achten Sie daher auf den Albedo Index!


Mit dieser einfachen und kostengünstigen Maßnahme auf dem Dach ihres Gewerbe-, Produktions-, oder Bürostandorts können Sie in Österreich statistisch bis zu 15% der Kühlenergie einsparen (je nach Baukörper, Standort und Dämmung) und auch die Umgebungstemperatur um 1-2 Grad senken.


Kehrseite: Der sogenannte Albedo Effekt der geringen Energieaufnahme dreht sich zwar im Winter um und erhöht den Heizenergiebedarf, doch neue Studien zeigen, dass in Summe die Energieeinsparungen immer größer werden, je wärmer die Außentemperaturen im Sommer sind (Kommt Ihnen bekannt vor?). Hier im Osten Österreichs sind weiße Dächer jedenfalls mittlerweile eine der einfachsten und sinnvollsten Anpassungmaßnahmen an den Klimawandel.


Falls Sie die potenziellen Einsparungen für Ihren Standort ermitteln wollen, können wir Sie gerne unterstützen, ebenso, wie bei der Umsetzung der Maßnahme.


Zum Schluss natürlich noch ein Plädoyer für die Dachbegrünung. Falls Ihr Unternehmen die statischen und finanziellen Möglichkeiten einer Dachbegrünung hat, dann ist diese Maßnahme die beste Wahl. Wer sich hier näher informieren möchte, klopft am besten bei Susanne Formanek unter Startseite – GRÜNSTATTGRAU an.

Datentransfer in die USA: Was österreichische KMU jetzt wissen sollten

Von | Datenschutz, Datenschutz


Viele österreichische KMU verwenden digitale Dienste aus den USA, ohne dies im Alltag bewusst wahrzunehmen.


Ein E-Mail-System in der Cloud, ein Termin im Online-Kalender, ein Analyse-Tool auf der Website, ein Newsletter-System oder ein Zahlungsdienst im Webshop können bereits dazu führen, dass personenbezogene Daten in die USA übertragen werden.


Datenschutzrechtlich ist das relevant, weil die DSGVO für solche Übermittlungen besondere Anforderungen vorsieht. Unternehmen müssen nachvollziehen können, auf welcher Grundlage personenbezogene Daten außerhalb der EU verarbeitet werden. Für Datenübermittlungen an bestimmte US-Unternehmen gibt es seit Juli 2023 wieder eine wichtige Erleichterung: das EU-US Data Privacy Framework.


Ein aktuelles Urteil des US Supreme Court sorgt nun für neue Diskussionen. Es hebt das Framework nicht auf. Es zeigt aber, dass die rechtliche Absicherung von US-Diensten kein Thema ist, das einmal geprüft und dann dauerhaft abgelegt werden sollte. Gerade KMU profitieren von einem pragmatischen Ansatz: Überblick schaffen, Anbieter prüfen, Verträge dokumentieren und bei besonders wichtigen Diensten Alternativen kennen.


Zusätzlich sollte das Thema in das bestehende Risikomanagement aufgenommen werden, sofern ein solches im Unternehmen vorhanden ist. Datenübermittlungen in die USA können ein rechtliches und operatives Risiko darstellen, insbesondere wenn geschäftskritische Dienste betroffen sind. Unternehmen sollten daher dokumentieren, welche US-Dienstleister eingesetzt werden, welche Daten verarbeitet werden, welche Rechtsgrundlage für den Datentransfer genutzt wird und welche Alternativen bestehen, falls sich die Rechtslage ändert. Auch ohne formales Risikoinventar empfiehlt sich zumindest eine einfache Übersicht der wichtigsten US-Dienste und ihrer datenschutzrechtlichen Absicherung.


Digitale Souveränität: Mehr Entscheidungsfreiheit statt blinder Abhängigkeit


Das aktuelle Urteil aus den USA ist auch ein guter Anlass, über digitale Souveränität nachzudenken. Für KMU bedeutet das nicht, alle US-Dienste sofort zu ersetzen oder ausschließlich europäische Software einzusetzen. Das wäre in vielen Fällen weder realistisch noch wirtschaftlich sinnvoll.


Digitale Souveränität bedeutet vor allem, die eigenen digitalen Abhängigkeiten zu kennen und steuerbar zu machen. Welche Cloud-Dienste werden genutzt? Wo werden Daten verarbeitet? Welche Anbieter sind für den laufenden Betrieb kritisch? Gibt es vertragliche, technische oder wirtschaftliche Hürden, falls ein Dienst gewechselt werden muss?


Gerade bei neuen Softwareentscheidungen kann diese Perspektive helfen. Wenn zwei Lösungen fachlich vergleichbar sind, kann ein europäischer Anbieter mit transparenter Datenverarbeitung, klaren Verträgen und guter Wechselmöglichkeit ein strategischer Vorteil sein. Bei bestehenden Diensten geht es zunächst um Transparenz: Welche US-Dienste sind unverzichtbar, welche könnten mittelfristig ersetzt werden, und wo reichen ergänzende Schutzmaßnahmen aus?


Der richtige Zugang lautet daher nicht „USA oder Europa“, sondern „bewusste Entscheidung statt ungeprüfter Abhängigkeit“. Wer Datenschutz, IT-Sicherheit, Anbietersteuerung und Risikomanagement gemeinsam betrachtet, erhöht die Handlungsfähigkeit des Unternehmens.


Eine geeignete Mindestprüfung umfasst folgende Punkte:


  • Welche digitalen Dienste mit möglichem US-Bezug werden eingesetzt?
    Dazu zählen etwa Cloud-Dienste, Website-Tools, Newsletter-Systeme, CRM-Lösungen, Zahlungsdienste, Chatbots, Analyse-Tools oder Social-Media-Integrationen. 


  • Welche personenbezogenen Daten werden dabei verarbeitet?
    Relevant ist, ob es sich nur um einfache Kontaktdaten handelt oder um sensiblere Daten, etwa Beschäftigtendaten, Kundendaten, Gesundheitsdaten, Zahlungsdaten oder umfangreiche Nutzungsprofile. 


  • Wie kritisch ist der jeweilige Dienst für das Unternehmen?
    Je wichtiger ein Dienst für den laufenden Betrieb ist, desto wichtiger sind saubere Dokumentation, vertragliche Absicherung und ein möglicher Plan B. 


  • Welche Rechtsgrundlage wird für den internationalen Datentransfer genutzt?
    Das EU-US Data Privacy Framework kann derzeit weiterhin eine geeignete Grundlage sein, sofern der konkrete US-Anbieter aktiv zertifiziert ist und die konkrete Dienstleistung vom Zertifizierungsumfang umfasst ist. 


  • Gibt es ergänzende oder alternative Absicherungen?
    Zu prüfen sind insbesondere Standardvertragsklauseln, Data Processing Agreements, Transfer Impact Assessments und technische Schutzmaßnahmen wie Verschlüsselung, Datenminimierung sowie klare Rollen- und Rechtekonzepte. 


  • Welche Sub-Auftragsverarbeiter und weiteren Drittländer sind eingebunden?
    Auch wenn der Hauptanbieter auf das Data Privacy Framework verweist, können weitere Dienstleister oder Datenflüsse relevant sein. 


  • Was passiert, wenn das Data Privacy Framework künftig eingeschränkt oder aufgehoben wird?
    Für kritische Dienste sollte zumindest grob dokumentiert sein, ob Standardvertragsklauseln genutzt werden können, ob technische Zusatzmaßnahmen ausreichen oder ob mittelfristig Alternativen erforderlich wären. 


  • Ist das Risiko im bestehenden Risikomanagement berücksichtigt?
    Sofern ein Risikoinventar oder ein formales Risikomanagement vorhanden ist, sollten kritische US-Datentransfers dort als rechtliches, operatives und lieferantenbezogenes Risiko aufgenommen werden. Ohne formales Risikomanagement reicht für viele KMU zumindest eine einfache Übersicht der wichtigsten Dienste, Risiken und Maßnahmen. 


  • Welche digitalen Abhängigkeiten sollen mittelfristig reduziert werden?
    Bei besonders kritischen Diensten sollte geprüft werden, ob europäische oder zumindest besser kontrollierbare Alternativen verfügbar sind. Maßgeblich sind nicht nur Datenschutzaspekte, sondern auch Funktionalität, Kosten, Integrationsaufwand, Datenportabilität, Supportqualität und Wechselmöglichkeit. 

Wenn Sie weitere Infos oder eine Beratung über dieses Thema in Anspruch nehmen wollen, kontaktieren Sie uns gerne!

Lokale Coding Agents zwischen Zeitersparnis und Kontrolle

Von | Künstliche Intelligenz, Prozessoptimierung

Lokale Coding Agents werden vor allem dort interessant, wo einfache Aufgaben viel Zeit kosten.


Sie können recherchieren, Unterlagen ordnen, Analysen vorbereiten und klar abgegrenzte Coding Aufgaben bearbeiten. Der eigentliche Mehrwert entsteht aber nicht durch einen einzelnen Agent. Er entsteht durch ein System, das Aufgaben sinnvoll aufteilt, Ergebnisse prüft und Unternehmensdaten im eigenen System hält.


Vom Chat zur organisierten Zusammenarbeit 

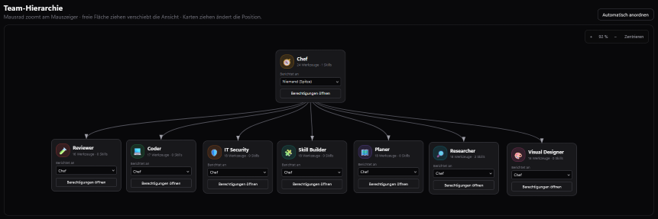
Ein klassischer KI-Chat beantwortet eine Anfrage. Ein Agentensystem kann dagegen mehrere Arbeitsschritte planen und verteilen. Dafür erhalten einzelne Agents klare Rollen. Einer koordiniert, ein anderer recherchiert, ein weiterer plant und ausführende Agents bearbeiten die einzelnen Schritte. 

Vor dem Start wird geprüft, welcher vorhandene Prozess zur Aufgabe passt. Gibt es keinen passenden Ablauf, kann das System einen neuen Prozess vorschlagen. Die Planung wird danach schrittweise genauer. Erst wenn Ziel, Reihenfolge und Prüfschritte feststehen, beginnen die ausführenden Agents mit der eigentlichen Arbeit und dokumentieren ihre Ergebnisse. 

Genau darin liegt der Vorteil einer Hierarchie. Nicht jeder Agent arbeitet sofort los. Die Aufgabe wird zuerst strukturiert und erst danach kontrolliert abgearbeitet. 

Beispiel einer lokalen Teamhierarchie mit unterschiedlichen Rollen und Berechtigungen 

Wo der praktische Nutzen liegt 

Viele besonders geeignete Aufgaben sind für Menschen nicht schwierig. Sie sind nur mühsam und wiederholen sich. Genau dort kann ein lokales Agentensystem Zeit freimachen, ohne die fachliche Entscheidung aus der Hand zu geben. 

  • öffentliche Internetquellen suchen, vergleichen und nachvollziehbar zusammenfassen
  • Dokumente ordnen, Inhalte zuordnen und Wissen für ein Projekt aufbereiten
  • Coding Aufgaben vorbereiten, ausführen, testen und dokumentieren

Der Mensch gibt Ziel und Rahmen vor, bewertet das Ergebnis und entscheidet über die weitere Verwendung. Die Agents übernehmen vor allem jene Zwischenschritte, die nach einem klaren Muster ablaufen und sonst viele Arbeitsstunden binden. 

Ein Projekt braucht ein Gedächtnis


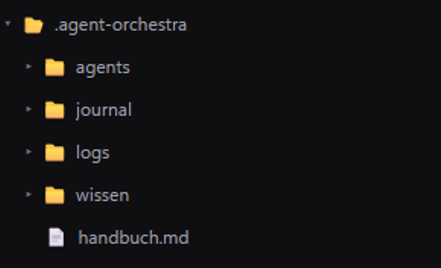
Damit Zusammenarbeit nicht bei jedem Auftrag wieder von vorne beginnt, braucht jedes Projekt eine klare lokale Struktur. Darin liegen die definierten Agents, Journale, Logs und ein eigener Wissensbereich für Rechercheergebnisse und Arbeitsstände.

Die Agents erhalten nur jene Informationen, die sie für ihre Rolle benötigen. Ergebnisse bleiben auffindbar und können später weiterverwendet werden. Interne Dateien und Projektinhalte bleiben lokal. Für eine Internetrecherche werden nur öffentliche Quellen abgerufen.


Wofür lokale Agents nicht gedacht sind 

Lokale Agents sind derzeit kein universeller Autopilot und auf üblicher Hardware auch kein realistischer Ersatz für ganze Arbeitsplätze. Komplexe Entscheidungen, unklare Ziele und fachlich heikle Ergebnisse brauchen weiterhin menschliche Bewertung. Auch eine Hierarchie verbessert nur dann etwas, wenn Rollen, Berechtigungen und Prüfschritte sinnvoll festgelegt sind.


Woran ich derzeit forsche 

Ich beschäftige mich forschend mit der Frage, wie lokale Coding Agents je nach Aufgabe einen passenden Prozess auswählen und diesen schrittweise verfeinern können. Besonders interessant sind für mich die richtige Tiefe der Planung, die Qualität der Übergaben und die Frage, wie Wissen im Projekt verfügbar bleibt, ohne dass jeder Agent auf alle Daten zugreifen muss.


Mein Fazit 

Lokale Coding Agents sind dann sinnvoll, wenn aus vielen einfachen Einzelschritten ein klarer Arbeitsablauf wird. Sie können zeitaufwendige Aufgaben übernehmen, Wissen im Projekt halten und sensible Daten besser kontrollierbar machen. Der entscheidende Punkt bleibt aber die Organisation. Erst ein passender Prozess, klare Rollen und menschliche Freigabe machen aus mehreren Agents ein hilfreiches System.

Melden Sie sich gerne für mehr Infos!

Unverbindliche Anfrage
close slider